信息系统安全集成一级服务资质与信息系统集成服务 内涵、价值与实践路径
一、引言
在数字化转型加速推进的背景下,信息系统集成服务已成为企业及政府机构构建信息化基础设施的核心支撑。与此随着网络安全形势日趋复杂,信息系统在集成过程中的安全性问题备受关注。信息系统安全集成一级服务资质作为衡量服务商安全集成能力的重要标尺,与信息系统集成服务之间形成了深度融合、相互促进的关系。本文将系统阐述两者的内涵、关联及实践路径,为相关从业者提供参考。
二、信息系统安全集成一级服务资质的内涵
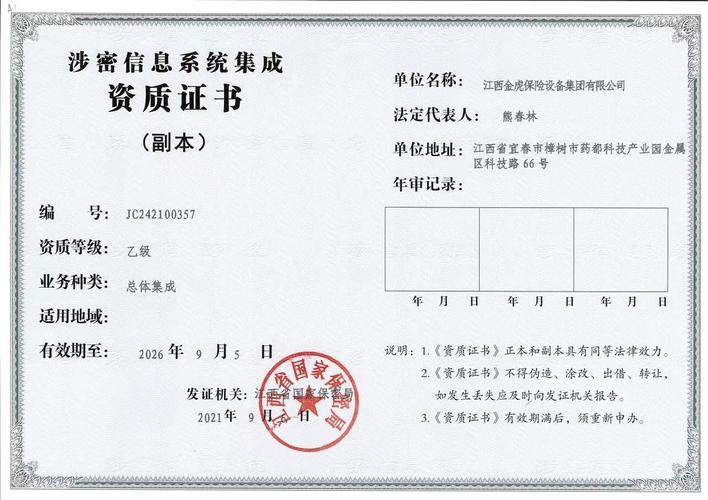
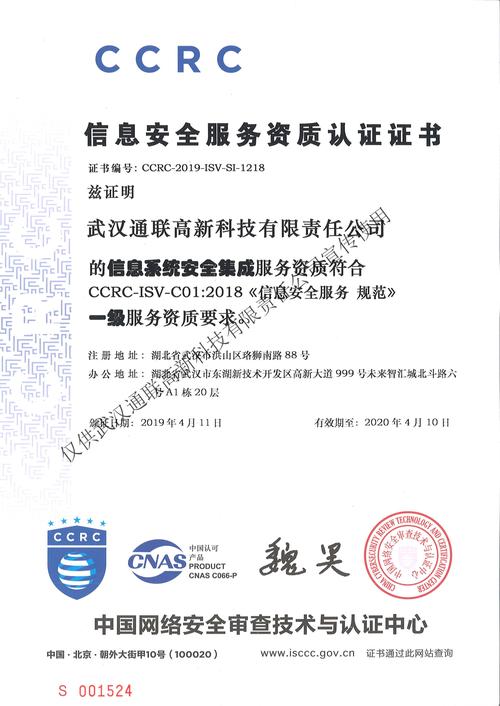
信息系统安全集成服务资质是中国信息安全测评中心依据相关标准对服务商在安全集成领域综合能力的权威认证,分为一级、二级、三级,其中一级为最高等级。获得一级资质意味着企业在安全集成项目经验、技术团队实力、服务管理体系、安全保障能力等方面均达到行业领先水平。
一级资质的核心要求包括:具备完善的安全集成服务体系与质量管理流程;拥有一定数量的持有信息安全相关认证(如CISP、CISAW等)的专业技术人员;近三年内完成多个典型安全集成项目,且合同金额与项目复杂度达到规定标准;建立严格的安全保密管理制度与风险控制机制;具备应急响应与持续服务能力。该资质不仅是企业技术实力的证明,也是客户选择安全集成服务商时的重要信任依据。
三、信息系统集成服务的核心要义
信息系统集成服务是指服务商将硬件、软件、网络、数据库、中间件等各类信息技术产品与组件进行规划、设计、部署与优化,使分散的系统形成有机整体,满足用户业务需求。其内容涵盖需求分析、方案设计、系统实施、联调测试、上线运维等多个阶段。
在现代信息化建设中,信息系统集成服务呈现三个显著趋势:其一,云化与平台化,集成项目越来越多地涉及云资源编排和多云管理;其二,数据驱动,集成过程中需充分考虑数据治理、共享交换与分析能力;其三,安全内嵌,安全不再只是集成完成后的附加项,而是须贯穿规划、建设、运维全过程的刚性要求。正是第三点,使安全集成一级服务资质成为衡量集成服务质量的关键变量。
四、安全集成资质与信息系统集成服务的内在关联
安全集成一级资质为信息系统集成服务提供了安全能力的保障。持有该资质的服务商能够将安全需求融入集成方案设计,通过边界防护、身份认证、数据加密、安全审计等措施,构建纵深防御体系,降低系统上线后的安全风险。
两者的融合有助于提升项目全生命周期的可靠性。传统集成服务往往在项目验收后才考虑安全加固,而安全集成理念要求同步规划、同步建设、同步运营。一级资质服务商凭借成熟的安全工程方法论,可在需求分析阶段完成安全需求识别,在设计阶段开展威胁建模,在实施阶段落实安全配置基线,在运维阶段提供持续监控与应急响应,从而实现安全与业务的深度协同。
再次,二者结合能够增强客户的合规保障能力。随着《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》等法规的实施,信息系统建设和运营者须履行相应的安全保护义务。具备一级安全集成资质的服务商熟悉合规要求,能够帮助客户在系统集成过程中同步满足等级保护、密码应用安全性评估等合规要求,避免因安全合规缺陷导致整改风险。
五、高标准服务能力的实践构成
优秀的系统集成服务安全实践通常围绕以下四个维度展开:
- 规划阶段的风险评估与顶层设计。以业务影响分析和威胁建模为先导,确定安全保护等级与安全保障框架,形成安全总体方案及预算。
- 分步实施与安全集成技术落地。按统一的安全架构实施网络分区、边界隔离、身份鉴别、访问控制、数据加密及安全审计等关键技术措施,确保集成过程中的每个组件均满足安全配置基线。
- 验收测试联动安全检查。在常规功能与性能测试基础上增加安全缺陷扫描、渗透测试与源代码审计等检查,大幅降低系统脆弱性。
- 持续安全运营服务。项目经理与安全专家协同,在日常运维中落实安全监测、风险评估与应急响应,定期开展复测,保障信息系统持续处于良好安全状态。
六、
信息系统安全集成一级服务资质并非与信息系统集成服务相互独立,而是在全流程安全治理理念下的有机统一。拥有该资质的服务商能以更高标准交付安全性更优的信息系统,为客户创造合规价值、业务价值与风险防护价值。在数字中国建设和网络强国战略的牵引下,将安全集成要求纳入系统集成服务的标准规范,对保障国家关键信息基础设施安全和促进行业高质量发展具有重要意义。
如若转载,请注明出处:http://www.xiaolanchuxing.com/product/30.html
更新时间:2026-11-01 10:49:42