计算机信息系统集成企业资质证书与信息系统集成服务 合规与能力的双重保障
在数字化转型加速的今天,信息系统集成服务已成为企业构建高效IT架构、实现业务创新的核心支撑。而计算机信息系统集成企业资质证书,作为衡量服务商综合实力的重要标尺,不仅关乎项目合规性,更直接影响集成服务的质量与成效。本文将从资质证书的内涵出发,深入剖析其与信息系统集成服务之间的内在关联,为企业选型与行业发展提供参考。
一、计算机信息系统集成企业资质证书解读
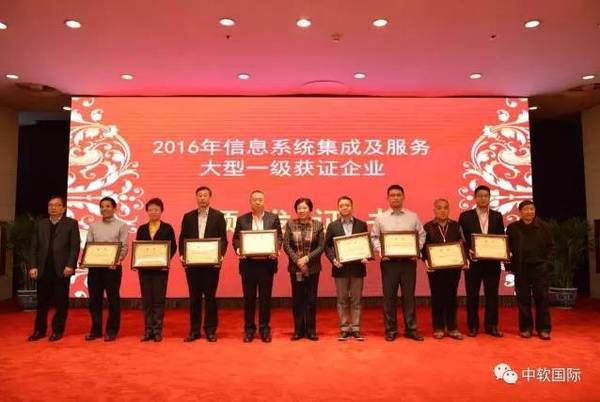
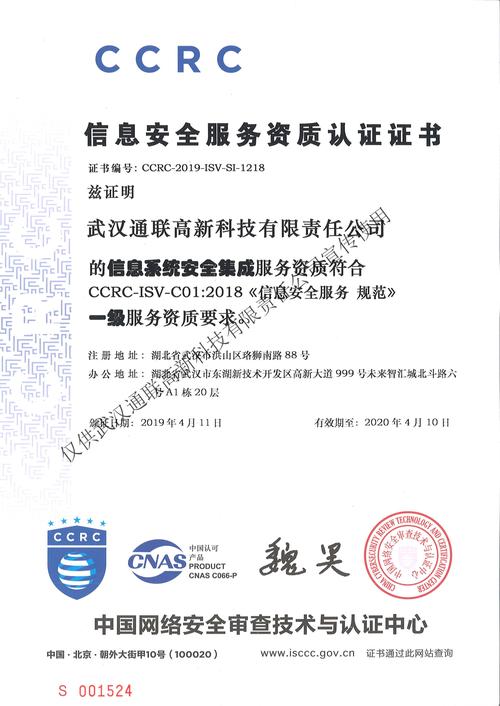
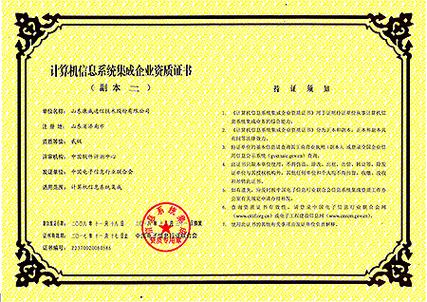
计算机信息系统集成企业资质证书,是由中国电子信息行业联合会(原工业和信息化部)依据相关标准,对从事计算机信息系统集成业务的企业在综合能力、技术水平、管理水平、服务水平、质量保证能力、人员构成与素质、经营业绩、资产状况等方面进行系统评估后颁发的资质证明。该证书分为一级至四级,等级越高,代表企业在规模、业绩、技术实力和管理成熟度等方面的综合能力越强。
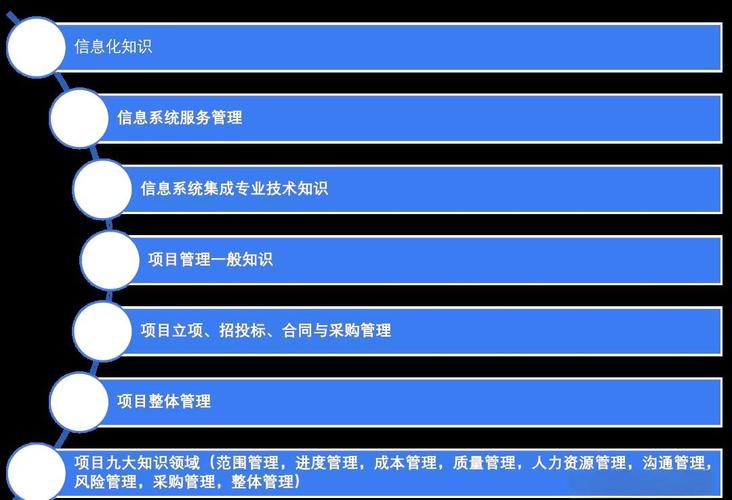
资质证书的评定标准严格,涵盖了企业注册资本、专业技术人员数量(如项目经理、系统集成项目管理工程师等)、已完成项目规模与质量、质量管理体系认证(如ISO9001)、售后服务体系等多个维度。获得相应等级资质,意味着企业具备了在对应范围内承接信息系统集成项目的法定资格与能力背书。
二、信息系统集成服务的内涵与价值
信息系统集成服务,是指将计算机硬件、网络设备、系统软件、应用软件、数据资源及专业技术人员等要素进行有机整合,为用户构建稳定、高效、安全、可扩展的信息系统的全过程服务。其核心价值体现在三个方面:
- 技术整合:打破“信息孤岛”,实现异构系统互联互通,提升数据流转效率。
- 业务赋能:通过定制化集成方案,优化业务流程,支撑企业战略落地。
- 风险管控:从需求分析、方案设计、项目实施到运维保障,提供全生命周期管理,降低技术风险。
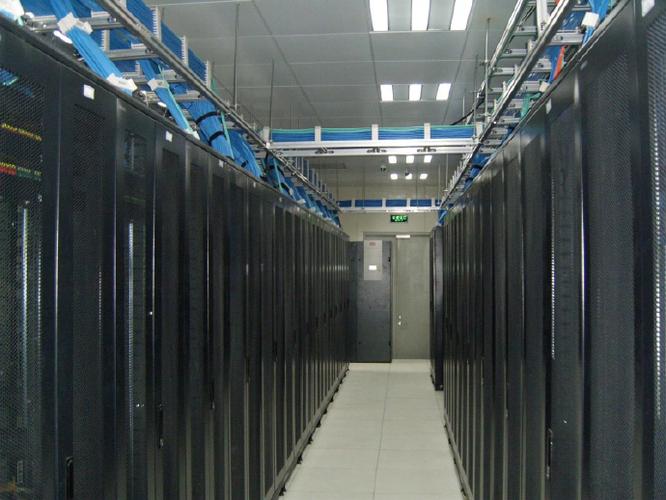
典型的信息系统集成服务包括:基础设施集成(网络、服务器、存储)、应用系统集成(ERP、CRM、OA等)、数据集成与治理、安全集成、行业解决方案(如智慧城市、智能制造、智慧医疗)等。
三、资质证书与集成服务的深度关联
资质证书并非一纸空文,而是与信息系统集成服务的质量紧密相连。具体表现在:
1. 合规准入的“敲门砖”
在政府、金融、能源、医疗等关键行业的信息化项目招标中,资质等级往往是投标人必须具备的资格条件。无相应资质的企业无法参与项目竞标,从而保障了项目承建方的基本能力底线。对于用户而言,选择持有资质证书的服务商,意味着交易合法合规,降低了项目烂尾或质量不达标的风险。
2. 能力验证的“度量衡”
资质评定中的业绩要求、人员资质要求(如高级项目经理数量)、体系认证要求等,均是对企业集成服务能力的硬性约束。一家持续维护并升级资质的企业,必须在项目规模、技术复杂度、客户满意度等方面持续达标,这间接保证了其集成服务的专业水准与交付稳定性。
3. 服务过程的“规范器”
为维持资质,企业需建立并运行符合标准的质量管理体系、信息安全管理体系(如ISO27001)、信息技术服务管理体系(如ISO20000),这促使企业在信息系统集成服务的全过程中——从需求调研、方案设计、开发实施到运维支持——遵循规范化流程,减少随意性,提升服务可重复性和客户体验。
4. 持续发展的“助推器”
资质升级要求企业不断积累项目经验、培养专业人才、完善管理机制。这种导向促使企业主动提升集成服务能力,向高附加值领域(如云计算集成、大数据集成、信创集成)拓展,形成良性循环。
四、企业如何借助资质提升集成服务水平
对于信息系统集成服务商而言,不应将资质视为静态的“许可证”,而应作为动态的能力建设工程:
- 以资质标准为纲:对标资质评定维度,系统性补短板,如加强项目管理人才培养、完善文档管理体系、积累标杆案例。
- 以客户价值为本:资质是信任基础,但最终打动客户的是集成方案带来的业务价值。应在合规基础上,聚焦行业场景深化解决方案能力。
- 以持续改进为魂:定期内审、管理评审,将资质要求融入日常运营,推动集成服务向标准化、自动化、智能化演进。
五、
计算机信息系统集成企业资质证书,既是市场准入的通行证,也是企业集成服务能力的量化证明。在数字化浪潮下,选择持有合适等级资质的集成服务商,已成为用户保障项目成功的关键策略;而对于集成企业,以资质为基石,持续锻造技术整合与业务创新能力,方能在激烈的市场竞争中行稳致远。资质与服务的良性互动,最终将推动整个信息系统集成行业向更高质量、更可信赖的方向发展。
如若转载,请注明出处:http://www.xiaolanchuxing.com/product/12.html
更新时间:2026-11-01 12:47:31